
Tu cotización no es tu ejecución
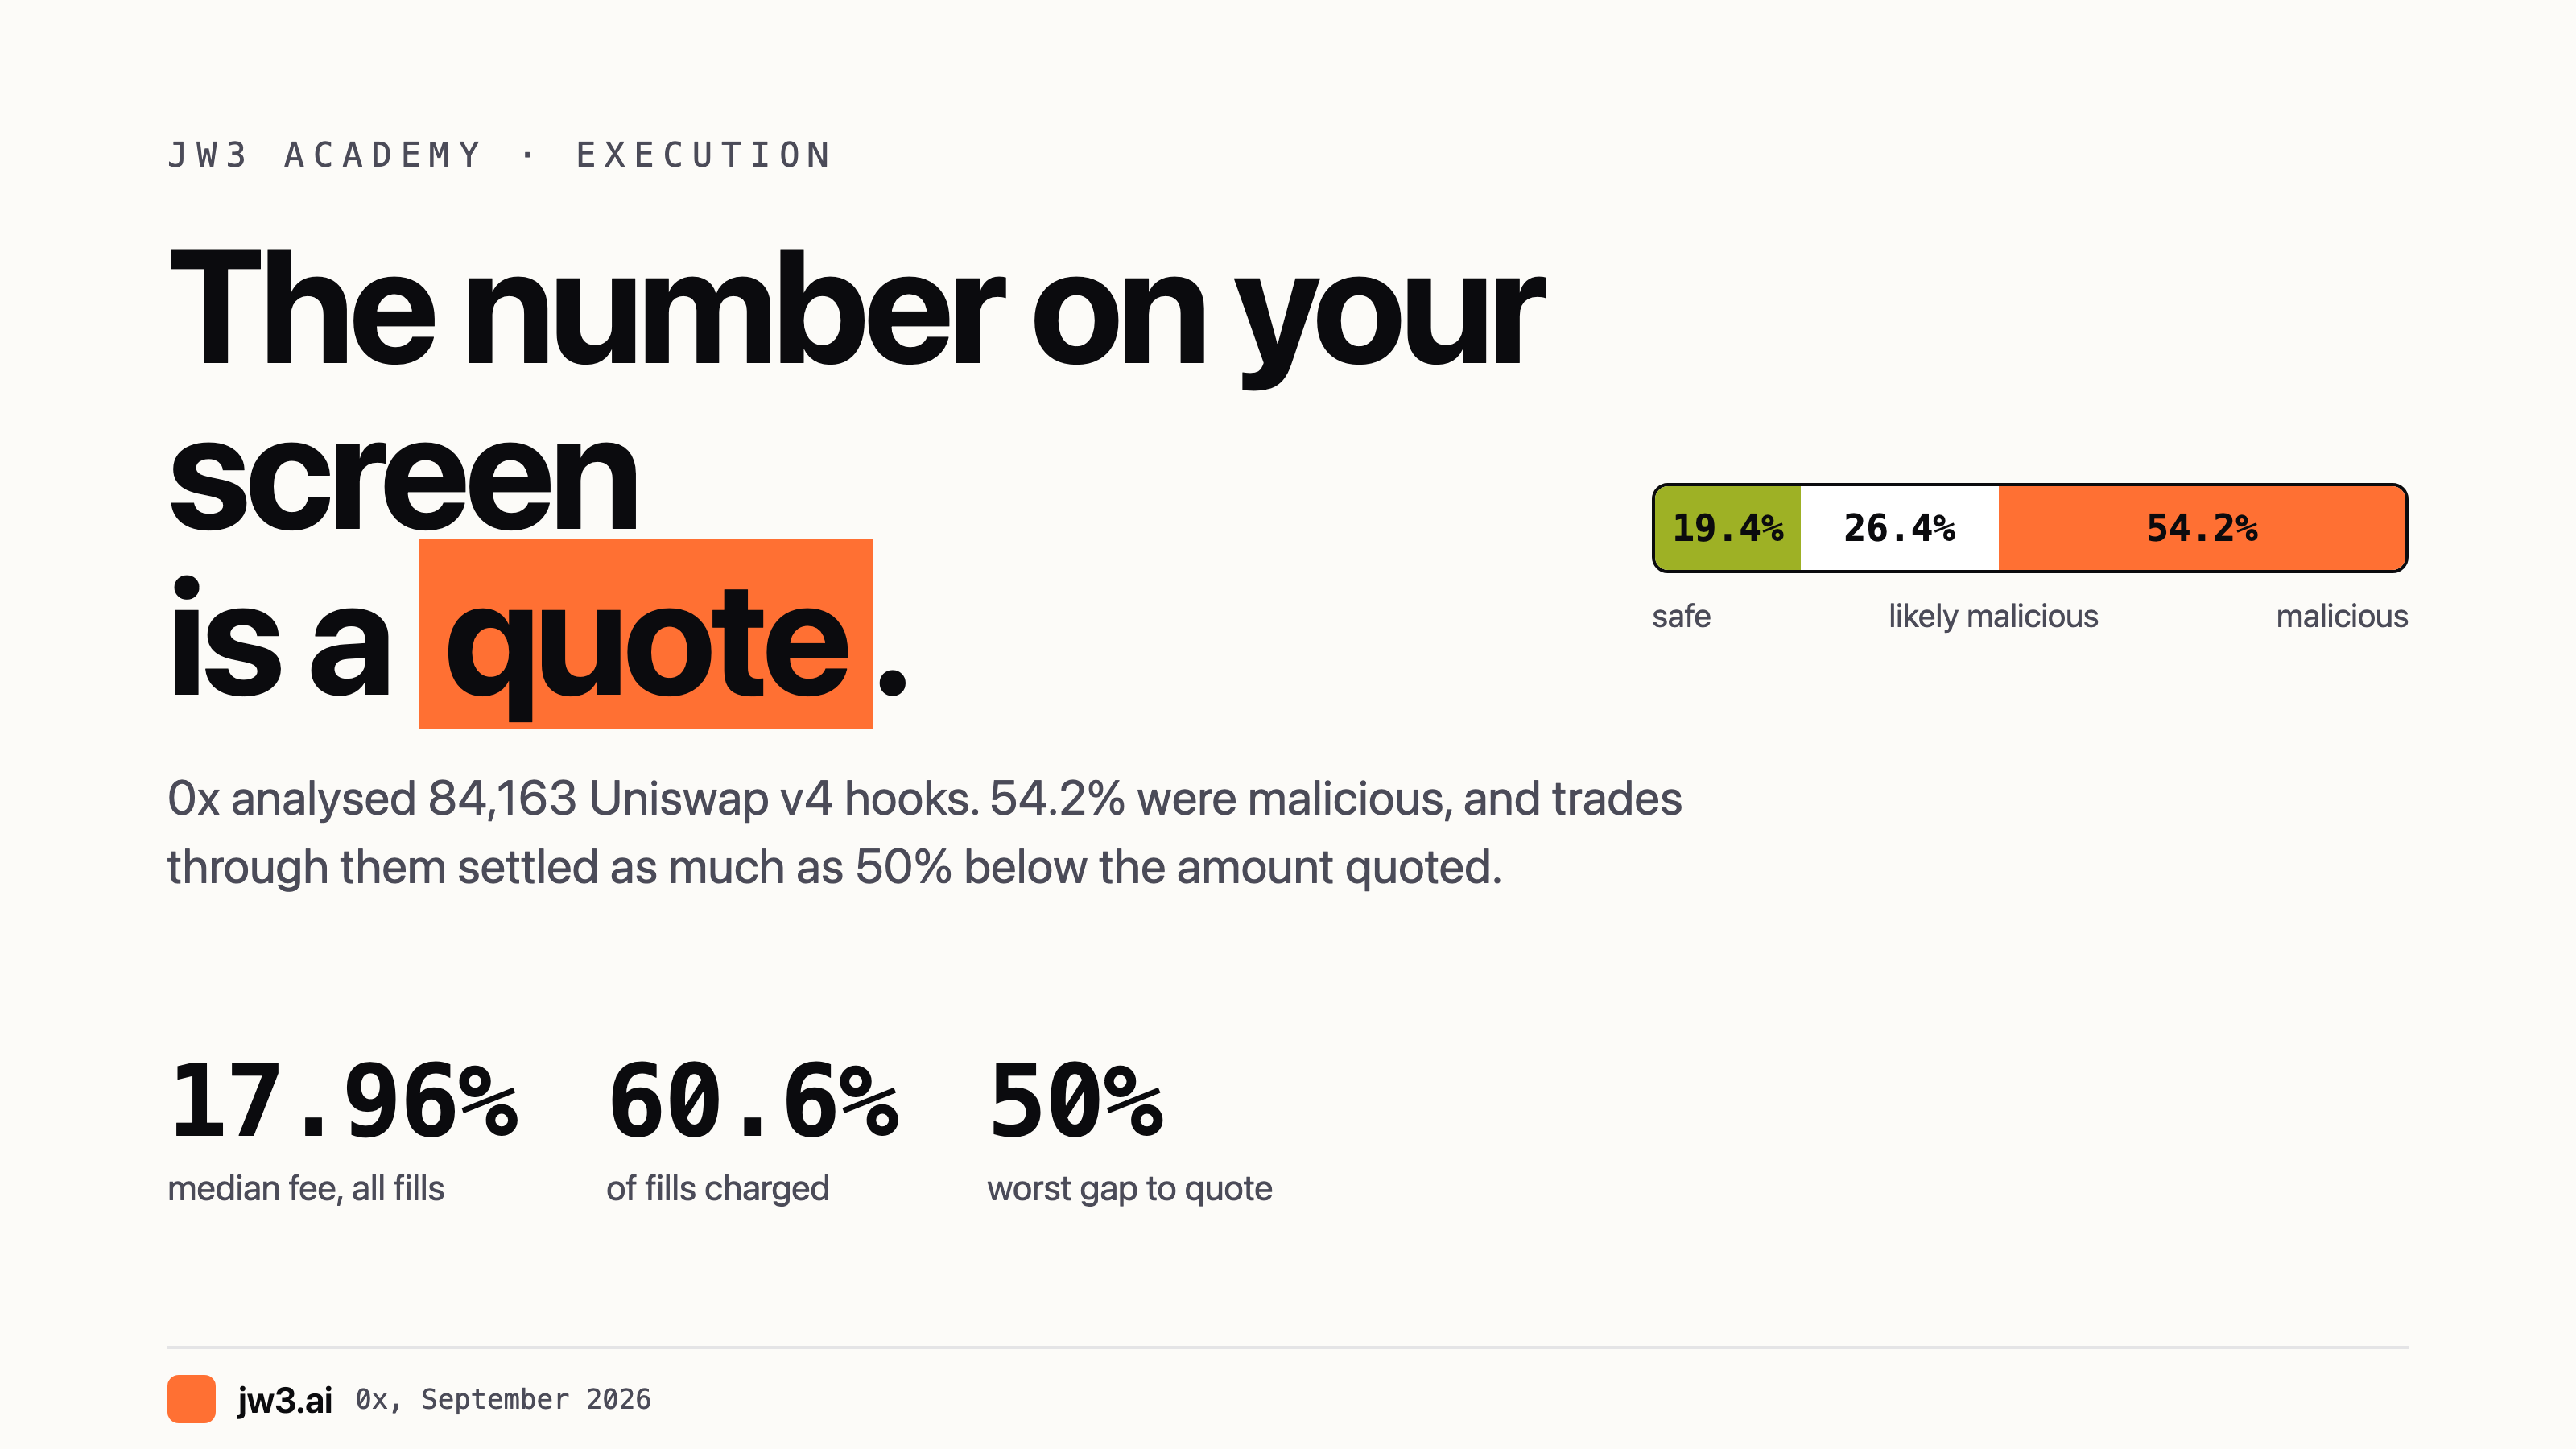
0x analizó 84.163 hooks de Uniswap v4. El 54,2 % eran maliciosos y las ejecuciones llegaban hasta un 50 % por debajo de lo cotizado.
Cada router te muestra un número antes de operar. Ese número es una cotización. Lo que recibes es una ejecución. Durante la mayor parte de la historia de DeFi, ambas cosas eran lo mismo, o estaban lo bastante cerca como para que nadie preguntara.
Ya no son lo mismo.
La investigación
0x publicó un estudio el 14 de septiembre de 2026 que examinó los hooks de Uniswap v4, y conviene leer el método antes que el titular. Analizaron 84,163 hooks en 6 cadenas, usando análisis estático, análisis dinámico y observación de operaciones liquidadas. Datos con fecha de 11 de septiembre de 2026.
El resultado: 19.4% seguros, 54.2% maliciosos, 26.4% probablemente maliciosos.
El mecanismo no es un exploit ingenioso. Es más simple y peor. Un hook malicioso anuncia un precio cuando tu agregador pide una cotización, y liquida a otro precio cuando se ejecuta el swap. Algunos patrones se comportan como una tirada de dados. Otros inspeccionan el entorno EVM para detectar que les están cotizando. El comportamiento subyacente es consistente: el precio que anuncia una ruta no es el precio que un usuario puede esperar recibir de forma fiable.
0x declara el coste de forma directa: las operaciones enrutadas a través de v4 maliciosos entregan hasta un 50% menos en la ejecución que el monto cotizado al usuario.
La parte que lo hace concreto
Los porcentajes agregados son fáciles de descartar. Un pool concreto es más difícil.
Del mismo análisis: hook 0x800cef53c3fd41109dffec62e5251bdd7acba5c7, en Base, par ETH/NVDAc. Ejecuciones totales 6,516. Ejecuciones con comisión 3,946, que es el 60.6%. Rango de comisión de 0 a 18%. Comisión mediana en todas las ejecuciones 17.96%.
Léelo de nuevo. En más de la mitad de las ejecuciones, el pool cobró una comisión. La comisión que anuncia es de 0 a 18 por ciento. Eso no es una transferencia oculta en el sentido de una salida por estafa; es un pool que informa un número atractivo y luego cobra por la operación, y un agregador que te enrutó allí porque la cotización parecía la mejor.
Observa también qué significa aquí el volumen de enrutamiento de 0x. Dicen que han enrutado 81.92 millones de operaciones y $42.67 mil millones en volumen este año, con alrededor del 70% de las transacciones tocando liquidez de Uniswap. Están describiendo un agregador con distribución real, y se están describiendo a sí mismos como la parte expuesta a esto. Lee el incentivo en consecuencia, y lee los números de todos modos.
Por qué un hook puede hacer esto
La propia documentación de Uniswap explica el diseño. Los hooks son contratos inteligentes externos adjuntos a pools individuales. Cada pool puede tener uno; un hook puede atender un número ilimitado de pools. El hook de un pool se especifica en su creación, en la llamada PoolManager.initialize.
Los hooks se disparan en puntos concretos: beforeSwap y afterSwap alrededor de los swaps, con un par equivalente alrededor de los cambios de liquidez y las donaciones. Los permisos van codificados en la dirección del contrato del hook, y el PoolManager usa esos permisos codificados para decidir qué funciones llamar para un pool dado.
Nada de eso es un defecto. Es la funcionalidad. La documentación de Uniswap lista los usos previstos: AMM personalizados con curvas de precio distintas de xy = k, yield farming, plataformas de derivados y sintéticos, hooks de préstamo.
Esa misma documentación también lista lo que es posible hacer con un hook desplegado por cualquiera que intercepte un swap: es código personalizado ejecutándose dentro de la ruta de ejecución de un pool al que enrutaba el venue más integrado de DeFi.
Ese es el compromiso que 0x discute, y lo formule de forma directa. El mismo diseño que da a los desarrolladores legítimos un control expresivo sobre la ejecución también hace más difícil que los agregadores determinen qué pools son fiables. Un hook malicioso no necesita una marca, usuarios ni distribución. Solo necesita hacer que su pool parezca atractivo a los sistemas que agregan liquidez. Si un agregador ve la mejor cotización, tiene una razón para enrutar allí. Si una wallet o una app confía en ese agregador, el pool se alcanza a través de infraestructura en la que el usuario ya confía.
Lo que dice Uniswap
La respuesta de Uniswap fue que esto es un problema de habilidad, y señaló a su propia API como la vía que lo evita.
Conviene saber cómo se describe esa API. Su lista blanca es estrecha: la revisión manual se aplica solo a los hooks desplegados en direcciones 0x91 o que usan delta flags o comisiones dinámicas. Todo lo demás ya está en la lista blanca de forma automática. Y la propia revisión, según las palabras de Uniswap, no es una auditoría de seguridad ni un aval.
Es una declaración honesta sobre el alcance, que es más de lo que diría la mayoría de los proyectos. Tampoco equivale a una garantía de que un hook no pueda cotizar un precio y liquidar en otro.
Lo que un trader puede hacer realmente
No hay forma de auditar el hook de un pool al que te enrutan en el tiempo del que dispones. Así que las medidas útiles son estructurales, no de investigación.
Trata una comisión anunciada como una afirmación, no como un hecho. Un pool que muestra de 0 a 18 por ciento y cobra en el 60.6 por ciento de las ejecuciones se está describiendo con exactitud. Pregunta cuál es la comisión mediana, no la mínima.
Vigila la señal. Una cotización materialmente mejor que todas las demás rutas para el mismo par no es automáticamente una buena operación. En este conjunto de datos es también la firma del problema. Un agregador que elige la mejor cotización está haciendo lo que fue diseñado para hacer.
Prefiere venues con una cotización que puedas retener. El modo de fallo aquí es un precio que solo existe en el momento de la solicitud. Una ruta que liquida contra un libro de órdenes a un precio indicado, o que muestra una cotización firme con una dirección, te da algo contra lo que comprobar la ejecución después.
Configura la tolerancia de deslizamiento de forma deliberada y entiende qué cubre. La tolerancia es la diferencia entre la cotización y la ejecución. Un hook malicioso que liquide fuera de tu tolerancia debería revertir. Un hook que liquide dentro de ella todavía te ha cobrado una comisión con la que no acordaste, así que una tolerancia amplia no es una decisión gratuita.
Comprueba la ejecución, no solo la transacción. Una transacción exitosa no es evidencia de una buena operación. Compara el monto recibido con el monto cotizado, cada vez, hasta que tengas tu propia línea base.
El punto más amplio
La agregación resolvió un problema real: una sola interfaz sobre liquidez fragmentada. No resolvió la confianza, y las dos cosas son fáciles de confundir. Un router puede mostrarte el mejor precio disponible y aun así enrutarte a un lugar donde ese precio es ficción.
Las cifras aquí provienen de la investigación de una empresa, y esa empresa vende agregación. La metodología está publicada y los ejemplos nombrados son lo bastante específicos como para verificarlos. Pero la lectura honesta no es que el 54 por ciento de Uniswap sea malicioso. Es que la extensibilidad sin permisos movió el límite de confianza desde una curva conocida hacia código arbitrario, y el tooling que agrega precios no ha absorbido del todo ese desplazamiento.
El análisis completo, con la fuente primaria, está incrustado arriba.
Nota de riesgo: el trading de criptomonedas, los futuros perpetuos apalancados y las estrategias algorítmicas automatizadas implican un riesgo significativo de pérdida financiera rápida y total. Nunca arriesgues fondos que no puedas permitirte perder por completo. Enrutar a través de liquidez de terceros lleva su propio riesgo de ejecución, incluidas ejecuciones materialmente peores que el precio cotizado. Nada en este artículo es asesoramiento de inversión, una recomendación ni una oferta de venta de ningún producto.